ماذا حدث؟
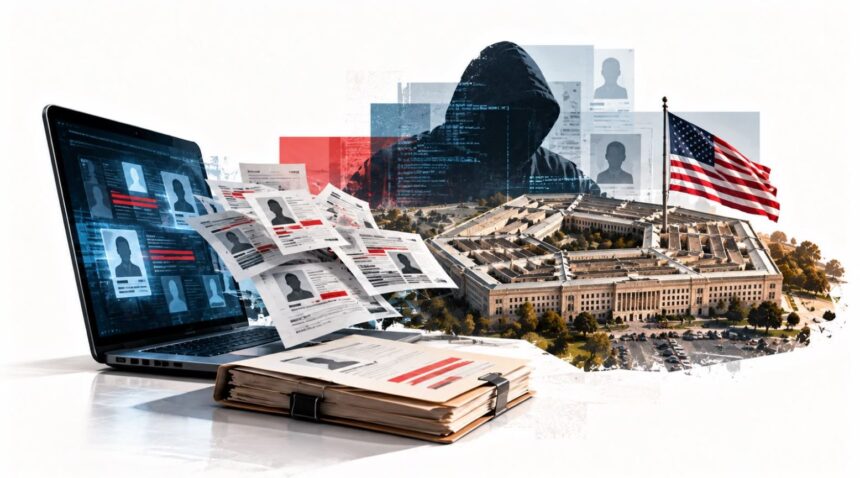
كشف تقرير لشبكة آيه بي سي نيوز الأميركية عن اختراق واسع لنظام بيانات الأفراد التابع لوزارة الدفاع الأميركية البنتاغون أدى إلى كشف معلومات شخصية حساسة تخص أكثر من 3 ملايين شخص بينهم عسكريون وموظفون مرتبطون بالوزارة.
نقلت الشبكة عن مسؤول دفاعي أميركي أن الاختراق شمل بيانات 2.76 مليون شخص على قيد الحياة إضافة إلى 294 ألف متوفى وتضمنت المعلومات المكشوفة أرقام الضمان الاجتماعي وتفاصيل تتعلق بالوظائف التي شغلها الأفراد.
يثير حجم البيانات التي تعرضت للوصول غير المصرح به مخاوف أمنية خصوصا أن السجلات تضمنت معلومات وظيفية تخص أفرادا عسكريين ومدنيين.
بحسب المسؤول الذي تحدث إلى آيه بي سي نيوز تعرض نظام معلومات مركز بيانات القوى العاملة الدفاعية DMDC لوصول غير مصرح به من جانب عدد محدود من المستخدمين خلال الفترة الممتدة من أكتوبر 2025 حتى يوليو 2026.
أوضح أن المركز عالج الثغرة الأمنية فور اكتشافها فيما أفادت تقارير أميركية بأن صحيفة ميليتاري تايمز كانت أول من كشف الواقعة الأسبوع الماضي.
يعد مركز بيانات القوى العاملة الدفاعية أحد المستودعات الرئيسية لسجلات الأفراد في البنتاغون إذ يحتفظ بأكثر من 60 مليون سجل تشمل العسكريين في الخدمة والاحتياط والموظفين المدنيين والمتعاقدين والمتقاعدين والمحاربين القدامى وأفراد أسر العسكريين.
أكد مسؤولون دفاعيون أنهم لم يعثروا حتى الآن على أدلة تشير إلى إساءة استخدام المعلومات المكشوفة مشيرين إلى توفير خدمات لحماية الهوية ومراقبة الائتمان للأشخاص المتضررين.
يأتي الكشف عن اختراق بيانات البنتاغون بالتزامن مع حادث أمني منفصل يستهدف بوابة التوظيف التابعة لمكتب التحقيقات الفيدرالي الأميركي.
ذكرت آيه بي سي نيوز أن المكتب أرسل إخطارا إلى موظفيه بشأن إجراءات التعامل مع الحادث بعدما هددت جهة إلكترونية بنشر بيانات شخصية يزعم أنها تشمل أسماء موظفين وعناوينهم وأرقام الضمان الاجتماعي وتواريخ الميلاد ومعلومات الاتصال الخاصة بهم.
مجموعة القرصنة ShinyHunters أعلنت لاحقا أنها لن تنشر البيانات بعدما كانت قد هددت بذلك نافية أن تكون تحركاتها مرتبطة بطلب فدية أو مكاسب مالية.
أكد مكتب التحقيقات الفيدرالي أن النظام المتأثر غير مصنف مشيرا إلى بدء إخطار الموظفين المعنيين وتحذيرهم من المكالمات المشبوهة إلى جانب تنظيم جلسات إحاطة داخلية.
لم يثبت وجود ارتباط بين اختراق نظام بيانات البنتاغون والحادث الذي استهدف بوابة التوظيف التابعة لمكتب التحقيقات الفيدرالي.
لماذا هذا مهم؟
يكشف الوصول غير المصرح به لأشهر إلى سجلات تضم أرقام الضمان الاجتماعي والمسارات الوظيفية حساسية مستودعات الأفراد في البنتاغون رغم أن عدد المستخدمين المخترقين وصف بالمحدود.
يبرز حجم المركز الذي يحتفظ بأكثر من 60 مليون سجل أن أي ثغرة فيه تمس شريحة واسعة من العسكريين والمدنيين والمتقاعدين وأسرهم.
يذكر عدم العثور حتى الآن على أدلة لإساءة استخدام البيانات أن الضرر المباشر لم يتأكد بعد لكن خطر الاحتيال وسرقة الهوية يظل قائما.
يضع التزامن مع تهديد بيانات موظفي مكتب التحقيقات الفيدرالي الأجهزة الأمنية الأميركية أمام موجة حوادث متقاربة زمنيا دون رابط مثبت.
يعكس توفير حماية الهوية ومراقبة الائتمان للمتضررين اعترافا رسميا بالحاجة إلى إجراءات وقائية فردية بعد التسريب.
يظل تصنيف نظام التوظيف الفيدرالي بأنه غير مصنف مخففا لخطورة ذلك الحادث مقارنة بسجلات الدفاع لكنه لا يلغي قلق الموظفين من المكالمات والاحتيال.
ماذا بعد؟
من المتوقع أن تواصل وزارة الدفاع مراجعة ضوابط الوصول إلى مركز DMDC وتعزيز الرقابة على المستخدمين الداخليين.
قد يتلقى المتضررون تحديثات إضافية حول خدمات حماية الهوية إذا ظهرت مؤشرات على إساءة استخدام لاحقة.
يبقى منع تكرار الاختراق مرهونا بإغلاق الثغرات وتحسين إدارة الصلاحيات في أنظمة تضم عشرات الملايين من السجلات الحساسة.